25 февр. 2013 г.

«Обрушение» в России началось! Хакеры угрожают Российскому бизнесу (Часть №1)

«Обрушение» в России началось! Хакеры угрожают Российскому бизнесу (Часть №1)

image

Экономическая безопасность России поставлена под удар действиями хакеров – рейдеров организовавшие взлом подтасовку данные ЕГРЮЛ федеральной налоговой службы.

Бизнес России под ударом, собственники бизнеса рискуют потерять свой предприятия. 2013 год начался с активных атак со стороны хакерского сообщества. По словам «Патрушева: хакеры совершают до 10 тыс. атак в день на сайты гос.власти РФ». Буквально на днях были зафиксированы признаки взлома данных единого государственного реестра юридических лиц Федеральной Налоговой Службы РФ с дальнейшей подменой данных об учредителях и руководителях предприятий. От данных действий уже пострадало несколько организаций, при этом сотни – тысячи собственников бизнеса еще не догадываются, что их предприятия им уже не принадлежат. Данная ситуация могла бы не получить такой огласки, если бы не оперативное отслеживание данных об изменениях в составе учредителей частной разведывательной Компании Р-Техно.

Предисловие:


18.02.2013г. я как единственный владелец группы «Р-Техно», проводя мониторинг своих компании, обнаружил, что по данным Федеральной налоговой службы все мои организации зарегистрированы на другое физическое лицо.

image

image

image

Такая же ситуация по другим компаниям, где были совершены «левые» регистрационные действия по подмене учредителя и руководителя:

image

image

image

В ходе изучения ситуации, выяснились следующие детали:
  1. Изменения по всем компаниям были внесены одним днем 11.02.2013г.
  2. Факт подачи документов в налоговых органах отсутствует, входящий номер отсутствует. Изменения были внесены только на уровне электронной базы ЕГРЮЛ, без наличия документального обоснования.
  3. Факт расхождения идентификационных данных на учредителя/руководителя, т.е. Фамилия Имя Отчество и прописка, указаны нового учредителя, а адрес прописки и ИНН старого учредителя, т.е. мои.
  4. Во всех компаниях фигурирует один и тот же человек.


Имея опыт в противодействии рейдерским захватам, версия захвата предприятия сразу была отклонена. Во-первых, для установления контроля над предприятием рейдеры подготавливают полный комплект фальсифицированных документов, которые «на официальном» основании подаются в налоговые органы, о чем свидетельствуют регистрация и выдача входящего номера в налоговой. Во-вторых, подмена идентификационных данных учредителя/руководителя осуществляется полностью, а не частично. Все действия рейдеров направлены, на то что бы максимально точно сделать подмену данных, для осложнения выяснения причин и возможного возврата компании настоящим владельцам.
В данном же случаи, на лицо несанкционированный доступ к базе данных ЕГРЮЛ, в результате чего злоумышленникам удалось вести данные только частично. В виду отсутствия, какой-либо реакции со стороны Федеральной Налоговой Службы прослеживается желание ФНС скрыть факт взлома базы данных и уйти от ответственности. Однако уже на данном этапе изучения ситуации удалось установить, что пострадавших достаточно много.

Рекомендации:


Если вы являетесь собственником предприятия, рекомендуем сделать:
  1. Зайти на сайт ФНС, egrul.nalog.ru/#, указать ИНН или ОГРН организации и проверить сведения о внесении изменений в состав учредителей юр.лица.
  2. Если на сайте налоговой, фигурируют данные о внесении изменений в составе учредителей юр.лица, необходимо срочно заказать официальную выписку ЕГРЮЛ на ваше предприятие.
  3. Обратиться с заявлением в органы МВД, ФНС и прокуратуру и следственный комитет. Чем больше ведомств вы затронете, тем меньше вероятность того что налоговая постарается умолчать о данном факте. Стоит отметить, что данные действия можно совершить, не вставая со стула, через сайт www.gosuslugi.ru и www.112.ru.
  4. Разработать план о защите финансовых активов, а так также движимого и недвижимого имущества.


Сегодня 25 февраля, ФНС молчит!!!

Следующая часть данной статьи будет посвящена расследованию, которое мы провели самостоятельно без участия правоохранительных и специальных служб.

23 февр. 2013 г.

Как потерять репутацию и найти ее — непридуманные истории

Как потерять репутацию и найти ее — не придуманные истории
автор Дмитрий Разахацкий

Скандалы, расследования…

Белорусский интернет — и в особенности медиа-сферу — в последнее время просто сотрясают скандалы.
То учредитель портала напишет, что жертва неправильно молила людоеда о пощаде, и тот её все-таки съел.
То вдруг забомбят статью про бедного-несчастного инвалида, избитого в метро, вызывая тысячи «гневных» комментариев против «ушлепков», хотя в итоге оказывается, что все было совсем не так — факты не подтверждаются. А потом еще стреляющий пенсионер с обрезом, но пулей в спине подвалит…
То главный редактор IT-портала покажет норов и поставит свой проект под удар, публично нарушая трудовой кодекс и активно посылая всех «несогласных» на три буквы.
А то просто директор двух предприятий, заработавший денег на детских игровых комплексах, вдруг задавит своим представительским авто ребенка и потребует в суде оправдания, чтобы даже права не забирали — они ему «нужны для работы». На суде в последнем слове из трех абзацев особое внимание он уделит тоннам злобных комментариев на форумах, стыдя троллей и призывая к справедливости, т.к. он совсем не злобный монстр, каким его делают в интернете…

Почему репутационные мины стали взрываться чаще?

Откуда ноги растут, как говорится? У меня нет ответа — есть только предположения.
Может быть, потому, что за последние годы прирост аудитории в Байнете внушает? Аудитории «с городских окраин», воспитанной на новых белорусских учебниках? Аудитории, которая пока не обладает иммунитетом к софизмам-манипуляциям-троллингу в интернете?..
Может быть, потому, что этот этот троллинг носит организованный характер и заказывается целенаправленно, преследуя какие-то локальные цели? И «заказчики» в принципе не думают, что это влияет не на локальное, а на глобальное — просто результаты появляются в отложенной перспективе.
Может быть, потому, что на сайте «независимого» информагентства с завидной периодичностью появляются статьи циничного «спин-доктора», ответственного как раз за методичное внедрение техник манипуляций в государственных СМИ? И этого человека продолжают упорно называть «медиа-экспертом и аналитиком»…
Может быть, потому, что у всех журналистов возникло стойкое чувство вседозволенности?.. Или потому что журналистами себя возомнили недоучки, поступившие на платные отделения с проходным балоом 7 из 100?..
В свое время Александр Сацук — известный белорусский журналист, опыту которого можно позавидовать — высказался публично на спорную тему… и его просто смешали с грязью. Мне лично его мнение тогда показалось неочевидным и ангажированным, но то, как на его слова реагировали «массы», вызвало отвращение.
По итогам Сацук опубликовал заметку с попыткой анализа произошедшего, вот что он пишет:
«Власть при желании может накрыть любую подпольную редакцию, вычислить журналиста, конфисковать технику и так далее. У простых граждан таких возможностей нет и единственный их шанс как-то защитить свои права – это суд. Но как это сделать, если нет субъекта ответственности? Указанная ситуация порождает безответственность журналистов перед тем, что пишешь, как пишешь и насколько все это соответствует действительности.…Можно называть черное белым, а осмелившегося возразить оппонента не убеждать аргументами, а просто облить грязью, чтобы навсегда отбить всякое желание вступать в полемику. Можно наплевать на все, даже не имеющие отношение к политике законы, например, закон об авторском праве. Можно перепечатывать чужие авторские материалы, выдавая их за свои. А можно дать ссылку на первоисточник, но так переделать текст под нужный формат, что соответствующую перепечатку трудно воспринимать иначе, чем нож в спину».
Сравните эту цитату с цитатой из книжки 1930-го года:
«Их полемика никогда не направлена на аргументы оппонента, но всегда — на его личность. Немногие смогли выдержать такой стиль полемики. Немногим, очень немногим хватило отваги, чтобы критически противостоять…»«В полемике он, не колеблясь, извращал высказывания оппонентов. Вместо опровержения он использовал брань и оскорбления. И его ученики, в точности повторяя стиль учителя, обливали оппонентов грязью, но никогда не пытались их опровергнуть.Он осознает, какую громадную силу в современном обществе могут представлять собой массы, сконцентрированные на фабриках и заводах, если их удастся политически сплотить. Он ищет и находит лозунги для объединения этих масс в согласованное движение. Он бросает призывы, которые поднимают людей, в целом безразличных к политике, в атаку на частную собственность. Он проповедует доктрину спасения, которая рационализирует их обиды и преобразует зависть и желание мести в «историческую миссию». // О Карле Марксе, родоначальнике марксизма. Из книги Ф.Мизеса «Социализм».
Вы думаете, Маркс и Энгельс породили это явление? Почитайте «Диалоги» Платона с речами Сократа 2000-летней давности — этот товарищ ничем не отличается от современного форумного тролля, я вам скажу.
На практике даже в независимых белорусских изданиях работают эти методы. Например так:
Бей своих, чтобы чужие боялись
Избирательное восприятие, что называется…
Чем подобный подход отличается от манипуляций в государственных СМИ? Пытаясь убить дракона противостоять пропаганде аналогичными методами, редакторы «независимых» сайтов сами становятся своего рода оппортунистами. Слить непроверенную информацию — пожалуйста. Выдать слухи за факты — не проблема. Навесить ярлыки под видом «оценочных суждений» — обращайтесь. Пусть мы не эксперты, зато честные люди — говорим, что думаем, и верим в это. Признавать ошибки? Зачем, если мы всегда правы…
Так и получается, что «драконы» растят редакторов. Редактора растят журналистов. Журналисты растят читателей. Ну а читатели в итоге растят собственных детей…

«Нас засаживают, ааа!»

В новостях прочитал, что за пробы восьмилетней давности дисквалифицировали нескольких чемпионов — все из СНГ (РФ, Украина, Беларусь). Основные комментарии на белорусском форуме:
«Самое интересное, что «засаживают» чаще всего спортсменов из СНГ + иногда китайцев. А остальные все белые и пушистые?»
или
«А че тока по СНГ бьют?».
У комментатора даже не возникло мысли, что «засаживают» именно потому, что спортсмены из постсовка массово применяют допинг. Ему кажется, что здесь что-то не так с проверяющими, что это они специально, что спортсмены ни при чем. И главное, этот сократовский прием выглядит логично — ведь у других спортсменов допинга не нашли!..
Такими расстройствами психики страдают манипуляциями злоупотребляют не только посетители форумов, естественно.
Возьмем третьего в списке белорусских интернет-провайдеров. У него 80 тысяч абонентов. Отзывы пользователей онлайн практически все негативные. Я и сам как-то целый год пользовался интернетом через этого провайдера, и знаю об их «качестве» не понаслышке — отговорил нескольких друзей с ними связываться… Вы думаете, провайдеру есть дело до меня? Ни с моим, ни с чужими отзывами со стороны провайдера никто в принципе не работал и не работает. Его стратегия — активная рекламная долбежка по разным каналам с целью привлечения новых абонентов.
Результат: интервью руководителя о запуске новых возможностей мгновенно обрастает десятками негативных комментариев о низком качестве существующих услуг — люди даже слышать не хотят о запуске каких-то там новых. Однако никакой реакции на отзывы со стороны компании как обычно не последовало. Они выше этого — ну-ну:)
Репутационные скандалы в Беларуси
Когда администратор кафе отказался решить проблему, история попала на форум, затем в СМИ, обрасла комментариями — пришлось оправдываться уже руководству…
Ошибка такого подхода, в общем-то, очевидна, но бизнесмены «старой закалки» просто не осознают, что мир уже изменился и будет меняться дальше еще быстрее.
Потребитель все меньше верит фальшивым акциям. Бренды легко теряют уважение и веру потребителей. Корпоративные новости воспринимаются как втюхивание. Характер интернета такой, что поделать :) Смотрите подробнее презентацию, если еще не видели.

Доверие бесценно?

Тутбай столкнулся с этим, когда отрубил прямой эфир на своем онлайн-ТВ во время выступления Лявона Вольского и получил волну возмущения со стороны пользователей. Сотрудники портала потом удивлялись, как же можно так — забыть все прежние наши заслуги и устроить «вакханалию» о том, что на портале введена цензура.
И чем больше флуктуаций в объяснении произошедшего со стороны сотрудников портала (сначала отрубили эфир за «издевательство над госслужащими», затем объяснили, что «это пиар-акция исполнителя», что «выложим видео позже без этой песни», что «она все равно станет хитом, потому что всем будет интересно, что же мы не пропустили», а в итоге все-таки «не хотели подставлять исполнителя», но «посоветовались с юристом» и «выложили как есть, раз ему все равно»), тем мощнее будет удар по репутации.
Однако, у большого корабля — большой запас прочности, тем более если руководство оперативно вступает в контакт, делает «опровержения» и идет на попятную после шквала критики, как бы извиняясь и признавая ошибку.
Шумовой эффект связан с высотой полета, конечно. Чем выше взобрался, тем громче падать — если вы начинаете вдруг использовать свою известность не по назначению. Спросите у Киркорова, что называется.
Подобная ситуация с самоцензурой на портале напомнила также послевыборную ситуацию с одним известным кандидатом-экономистом, зачитавшем по бумажке пасквиль на своих «соратников». Бывает, что обстоятельства давят так, что силы духа просто не хватает в какой-то момент. Это не просто удар по репутации, это ее убийство. Но даже в таком случае можно восстановить отношения или по крайней мере сформировать новые — главное, признать ошибку и начать целенаправленно работать над ее исправлением. Это займет много времени — но другого пути нет!
И почему это будет не достойно уважения? Мы все совершаем ошибки. Задача в том, чтобы научиться их замечать, осознавать и пытаться исправлять — тогда это реально становится новым стимулом для развития.
Один вопрос остается: зачем равняться на тех, у кого свои ошибки признавать не получается?

«Ну потому что так все делают!»

Да, на этот же аргумент давил адвокат бизнесмена, задавившего ребенка машиной — «все нарушали правила, почему виноват он?». И несмотря на весь «гнев толпы», этот товарищ так и не смог понять, что ответственность не может быть коллективной — это иллюзия. Ответственность всегда будет исключительно личной.
Вот вам «говорящий» пример отношения к репутации на западе:
Скриншот о вымогателях за репутацию
Так мошенники вымогают деньги, играя на боязни западных компаний «потерять лицо» — и это речь идет «всего лишь» про сервисы пользовательских отзывов…

Бизнесмены! Не путайте черный пиар и негативные комментарии!

Все предыдущие заслуги в кризисных ситуациях как бы «забываются» — отношения меняются во мгновение ока. И это происходит не только потому, что плохие отзывы давят на психику, но и во многом потому, что тот, на кого «нападают», применяет неверные методы «обороны».
В ситуации «мальчик понял, что мама его обманывает, когда в третьем киндер-сюрпризе подряд ему попался желток и белок» важны не действующие лица, не сюрпризы и ожидания — важны факты! А они говорят — «мама обманула».
  • Не обманывайте пользователей!
  • Оперируйте фактами.
  • Относитесь с уважением к собеседнику.
  • Реагируйте оперативно.
  • Не используйте неадекватные силовые меры.
  • Ищите единомышленников.
  • Превращайте врагов в друзей!
Вот и вся оборона. И это работает. И это никак не связано с плохим интернетом или атакой троллей — это связано с вами лично и вашим характером.
Всегда можно ответить благожелательно и нейтрально, чем-то вроде «Когда я на нее смотрю, то не замечаю твои волосы» :) И погасить конфликт в зародыше.
Что ответить на манипуляцию
«Характер подобен дереву, а репутация — его тени. Мы заботимся о тени, но на самом деле надо думать о дереве». Авраам Линкольн, американский президент, освободитель американских рабов.

Пользователи! Не переходите на личности, обращайте внимание на факты!

Задумайтесь об этих словах:
«Пользователям соцсетей, активно размещающим информацию о себе в интернете, в будущем, вполне вероятно, придется менять имена и фамилии, чтобы порвать с неудобным онлайн-прошлым». // Эрик Шмидт, председатель совета директоров Google, август 2010г.
Все наши онлайн комментарии на сайтах, посты в соцсетях и т.д., и т.п. можно собрать в «отдельную папочку», составить ваш психологический портрет, и придумать способы управления исключительно вашим мнением. Big Data is watching you!
Да, пока массово и публично этого никто не делает — но возможности для этого уже есть! И при большом желании (и некотором умении) все ваши манипуляции всегда могут быть использованы против вас.
На свету тень есть у всех, хотите вы этого или нет. У вас столько репутаций, сколько знакомых, потому что все люди думают о вас по-разному. Вас же по-настоящему должен заботить ваш характер. Вы полностью его контролируете и должны развивать, оттачивать и культивировать. Как только ваш характер станет сильным и крепким, все положительное придет само собой.
Интернет дает огромные возможности влиять на принятие решений — учитесь пользоваться этим во благо, блин!:)

Конкурентная разведка, промышленный шпионаж и защита информации

По своей сути конкурентная разведка и защита информации это два антипода , которые жить друг без друга не могут. По тому отчеты компаний, занимающихся расследованиями инцидентов в области защиты информации, являются весьма ценным материалом с точки зрения выявления новых методов поиска и расшифровки «следов жизнедеятельности» пользователей интернета. А уж такие громкие и разоблачительные тем более…

APT1: разоблачение китайской организации, занимавшейся промышленным кибершпионажем
Компания Mandiant вынесла на суд общественности свой детальный отчет, посвященный расследованию большого количества инцидентов, связанных с несанкционнированными проникновениями во внутренние сети различных организаций и их компьютеры по всему миру. Период времени, за который были собраны эти данные, впечатляет — 7 лет. В отчете указывается, что эти случаи имели целью похищение всевозможной конфиденциальной информации этих скомпрометированных организаций, а также были осуществлены одной и той же группой. Mandiant пришла к выводу, что за серией этих атак стоит крупная организация китайского происхождения и сами эти операции по вторжению в частные сети организаций велись под прикрытием китайского правительства и спецслужб на протяжении семи лет (!). Более того, эта организация, на самом деле, является крылом или подразделением Народно-освободительной армии Китая. В нашем посте мы приводим выводы, которые были сделаны Mandiant за семилетний период анализа деятельности этой теневой организации. Детальную версию отчета, включая технические подробности вы можете найти здесь.


Введение
Начиная с 2004 года, компания Mandiant занималась расследованием нарушений в сфере компьютерной безопасности в сотнях организаций по всему миру. Большинство из этих нарушений мы классифицируем как Advanced Persistent Threat, APT. Мы уже публиковали наш отчет об APT в 2010 г., в котором отмечалась наша позиция по поводу происхождения этих атак, она формулировалась как “Китайское правительство могло санкционировать эту шпионскую деятельность, но не существует способа, который бы позволил выяснить степень его причастности к этому делу”. Теперь, три года спустя, мы обладаемым необходимыми доказательствами для того, чтобы изменить наше оценочное мнение. Мы детально проанализировали сотни случаев нарушений, которые имели место быть в компаниях, и пришли к выводу, что киберпреступные группы, которые занимаются этой деятельностью располагаются, в первую очередь, в Китае и Китайское правительство знает о них.
Компания Mandiant продолжает отслеживать десятки групп APT по всему миру, однако этот отчет сосредоточен на наиболее плодовитой из этих групп. Мы назвали эту группу APT1 и она является, на самом деле, одной из более чем двадцати APT-групп, чьи корни находятся в Китае. APT1 представляет из себя организацию, которая осуществляла операции кибершпионажа против компаний обширного диапазона деятельности, причем мы зафиксировали, что эти атаки велись, по крайней мере, с 2006 г. По нашим наблюдениям, эта группа является самой плодовитой в плане количества похищенной ею информации. Масштабы и последствия деятельности группы APT1 впечатляющие.
Активность, которую мы непосредственно наблюдали, возможно, представляет из себя лишь небольшую часть деятельности из той, которую APT1 осуществляли в действительности. Хотя наше исследование не охватывает абсолютно всю деятельность этой организации, мы проанализировали около 150 вторжений в течении 7 лет. Мы также отследили географическое расположение объектов, с которых эти вторжения осуществлялись, их компьютерные системы располагались в Шанхае. Мы раскрыли значительное количество объектов инфраструктуры APT1, с помощью которых осуществлялась вся деятельность, в том числе управление, команды и методы работы (инструмены, тактика). Были выявлены несколько операторов — лиц, непосредственно управлявших этими операциями.
image
Выполненный анализ привел нас к выводу о том, что APT1, скорее всего, спонсируется правительством Китая и, к тому же, является одной из наиболее продвинутых таких компаний. Мы считаем, что APT1 в состоянии вести длительные по времени и обширные по диапазону действий операции по кибершпионажу, в значительной степени потому, что получает прямую поддержку правительства. Мы попытались идентифицировать эту организацию, и пришли к выводу, что подразделение 61398 Народно-освободительной армии Китая (People’s Liberation Army (PLA’s) Unit 61398) похожа на группировку APT1 по своей миссии, возможностям и ресурсам. PLA Unit 61398 также располагается, приблизительно, в той же местности, откуда мы зафиксировали активность APT1.
Ключевые находки
Находка #1
APT1 представляет из себя одно из подразделений Народно-освободительной армии Китая (НОАК) (2nd Bureau of the People’s Liberation army (PLa) General staff Department’s (GsD) 3rd Department (总参三部二局)), которое наиболее широко известно своим военным ведомством Military unit Cover Designator (MuCD) as unit 61398 (61398部队).
  • Природа деятельности этого подразделения 61398 засекречена и является государственной тайной; однако мы полагаем, что эта группа вовлечена в незаконные операции, связанные с проникновением в другие сети или системы.
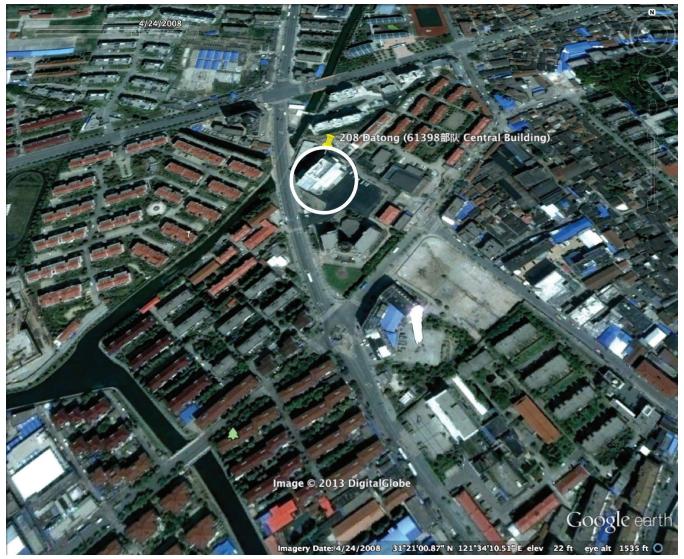
  • Центральное здание 61398 представляет из себя 12-этажное строение, которое было построено в начале 2007 г.
  • Мы считаем, что в блоке 61398 работают сотни, а, возможно, и тысячи людей.
  • Китайский провайдер China Telecom организовал специальные скоростные коммуникационные линии на основе опто-волоконной инфраструктуры для этого блока, это было сделано во имя национальной безопасности.
  • Mandiant отследил активность APT1 в четырех крупных компьютерных сетях в Шанхае и установил, что две из них обслуживают район базирования подразделения 61398.
Находка #2
Группа APT1 систематически осуществляла кражу сотен терабайт данных у, по крайней мере, 141-й организации, а также продемонстрировала возможности по хищению этих данных из десятков организаций одновременно.
  • Начиная с 2006 г., Mandiant обнаружила, что APT1 скомпрометировала 141 организацию, которые охватывают 20 основных отраслей промышленности.
  • APT1 имеет четко определенную методологию атаки, которая была отточена годами и предназначалась для похищения больших объемов ценной интеллектуальной собственности.
  • Как только группа APT1 получала доступ в сеть жертвы, они время от времени возвращались в эту скомпрометированную сеть, в течении нескольких месяцев или лет и похищала широкий спектр информации интеллектуальной собственности, включая технологические проекты, данные закрытых процессов производства, результаты испытаний, бизнес-планы, электронные письма и т. д.
  • APT1 использует некоторые инструменты и техники, которые мы прежде не наблюдали в арсенале других групп, включая два инструмента, которые предназначены для кражи электронной почты — GETMAIL и MAPIGET.
  • APT1 поддерживают установленный ранее доступ к компьютерным сетям жертв в среднем 356 дней. Самый длинный период времени, на который APT1 смогли получить доступ к скомпрометированной сети был 1764 дня или 4 года и 10 месяцев.
  • Среди других масштабных краж, которые были предприняты APT1, мы наблюдали один случай, при котором было похищено 6,5 терабайт данных у одной организации, в течении 10 месяцев атаки.
  • В первом месяце 2011 г., APT1 успешно скомпрометировали, по крайней мере, 17 новых жертв, которые работали в 10 различных отраслях промышленности.
Находка #3
Целями APT1 были организации из широкого диапазона отраслей промышленности, причем это были страны, в которых основным языком является английский (англо-говорящие).
  • Из 141 одной компании-жертвы APT1, в 87% случаев штаб-квартиры этих компаний находились в англо-говорящих странах.
  • Отрасли промышленности, которые были атакованы через APT1 соответствуют тем отраслям, которые Китай выделил как стратегические для развития, в том числе, четыре из семи стратегически важных отраслей промышленности были выделены Китаем в своем пятилетнем плане.

Находка #4
У APT1 есть обширная инфраструктура, в которую входят компьютерные системы по всему миру.
  • APT1 контролирует тысячи систем, с помощью которых осуществляет несанкционированные вторжения.
  • В последние два года мы наблюдали, что APT1 использует в своей деятельности 937 командных C&C сервера, с которыми связаны 849 различных IP-адресов в 13 странах мира. Большинство из этих 849 адресов были зарегистрированы в Китае (709) и США (109).
  • В течении последних трех лет мы наблюдали, что APT1 использовали доменные имена, которые транслировались в 988 уникальных IP-адресов.
  • За два года (период с Января 2011 до Января 2013) мы подтвердили, что группа APT1 произвела 1905 попыток операций входа (login) на свои серверы, с которых осуществлялись атаки на компании, при этом использовались 832 различных IP-адреса с использованием инструмента Remote Desktop.
  • В последние несколько лет мы зафиксировали 2551 доменное имя, принадлежащее серверам APT1.
Находка #5
Размер инфраструктуры APT1 подразумевает, что она представляет из себя большую организацию с десятками, а может быть и сотнями человеческих операторов.
  • Существующая инфраструктура APT1, по нашим оценкам, включает в себя более 1000 серверов.
  • Учитывая объем, продолжительность и тип атаки, операторы APT1 должны были быть напрямую поддержаны лингвистами, исследователями open source продуктов, авторами вредоносного ПО, экспертами по различным отраслям; эти люди должны были помочь с переводом поручений от запрашивающей стороны к самим операторам, а также осуществлять помощь при передаче похищенной информации от оператора, обратно, к запрашивающей стороне.
  • APT1 также было бы необходимо значительное количество IT-сотрудников, отвечающих за поддержку рабочих компьютеров, бухгалтерия, специалисты по управлению инфраструктурой и логистикой.
Находка #6
В стремлении подчеркнуть, что существуют физические лица, которые непосредственно управляют компьютерами, Mandiant выявляет три персоны, которые связаны с деятельностью APT1.
  • Первый человек, “UglyGorilla”, приниал активное участие в операциях APT1, начиная с 2004 г. Его деятельность включала в себя регистрацию доменов для APT1, а также он является автором вредоносного ПО, которое используется APT1 при выпонении атак. «UglyGorilla» публично выразил свою заинтересованность в участии в “кибер-войсках” Китая в Январе 2004 г.
  • Второй персонаж, которого мы называем “DOTA”, зарегистрировал десятки учетных записей электронной почты, которые использовались для проведения атак с использованием фишинга и методов социальной инженерии. “DOTA” использовал несколько телефонных номеров Шанхая, в процессе регистрации этих аккаунтов.
  • Мы обнаружили, что оба и “UglyGorilla” и “DOTA” использовали те же доменные имена и IP-адреса, которые используются APT1.
  • Третий человек, под ником “SuperHard” является создателем семейств таких вредоносных программ как AURIGA и BANGAT, которые мы наблюдали в схемах APT1 и других групп APT. Мы отмечаем, что “SuperHard” проживал в Шанхае.
Находка #7
Mandiant опубликовала более 3 тыс. показателей компрометации, которые должны помочь в защите от операций, проводимых APT1. В частности, эта информация включает:
  • Около 3 тыс. APT1 индикаторов, включая имена доменов, IP-адреса и хэши MD5 вредоносного ПО.
  • Примеры индикаторов компрометации (Indicators of Compromise) и подробные описания более сорока семейств вредоносного ПО.
  • Тринадцать сертификатов шифрования X.509, которые использовались APT1.
У нас осталось мало сомнений относительно того, кто стоит за такими масштабными и беспрерывными атаками, которые осуществлялись на всевозможные отрасли промышленности. Мы считаем, что совокупности доказательств, приведенных в этом документе достаточно, чтобы утверждать что APT1 является подразделением 61398. Тем не менее, мы признаем, что есть и другая, маловероятная версия. Например, в Шанхае существует и другая, секретная, похожая на подразделение 61398 группировка, которая имеет доступ к Шанхайской телекоммуникационной инфраструктуре. Эта группа также выполняет длительные по времени операции кибершпионажа.
Размер и месторасположение блока 61398
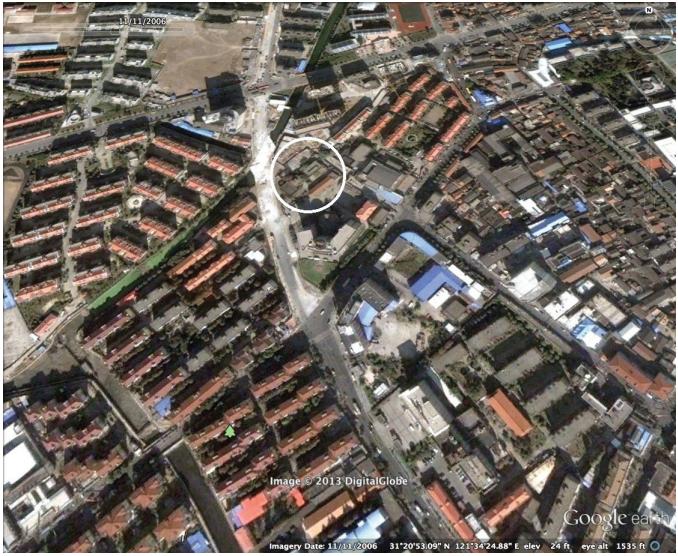
Мы считаем, что размер строений и офисных помещений для группы 61398 включает в себя площадь в 130,663 квадратных фута пространства и рассчитано на 2 тыс. человек.

Рис. Район будущего базированя блока (2006 г., до строительства).

Рис. Построенное главное здание блока (2008 г.)

Рис. Главное здание блока (центральный вход).
Доказательства, которые мы собрали о блоке, его целях и инфраструктуре показывают, что:
  • В блоке работают сотни, возможно, тысячи сотрудников.
  • На работу в блок требуются люди, прошедшие подготовку в сфере IT-безопасности, эксплуатации компьютерных сетей и хорошим знанием английского языка.
  • Блок обладает масштабной, развитой инфраструктурой сооружений в районе “Pudong New Area” в Шанхае.
  • Блок был бенефициаром специальной опто-волоконной инфраструктуры коммуникаций, которая была предоставлена государственным предприятием China Telecom под эгидой национальной безопасности.
APT1: годы шпионажа
image
Наши исследования показали, что за время своей деятельности, с 2006 г., APT1 выкрали десятки терабайт данных из, по крайней мере, 141-й организации, работающих в различных отраслях промышленности. Примечательно, что мы наблюдали одновременные атаки на эти организации со стороны APT1. После того как группа устанавливала контроль над внутренней сетью жертвы, она осуществляла кражу данных, причем, в течении нескольких месяцев или лет. Похищенная информация, как правило, включала в себя интеллектуальную собственность, например, чертежи, схемы закрытых производственных процессов, бизнес-планы, почту и многое другое. Мы считаем, что деятельность APT1 по кибершпионажу, которую мы отслеживали, представляет из себя лишь небольшую часть деятельности этой группы.
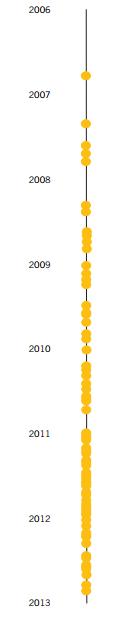
Начиная с 2006 года мы видели, что APT1 постоянно расширяла доступ, компрометируя все новые и новые жертвы. На рисунке показана временная шкала из 141-го случая компрометирования различных компаний. Каждый пункт на этой шкале представляет отдельную жертву и фиксирует дату первоначальной активности APT1 в компьютерной сети организации. Мы оценили, что, в среднем, APT1 получала доступ к сети жертвы на 356 дней. Наибольший период времени, на котороый APT1 получала доступ к компьютерной сети жертвы длился, по крайней мере, 1,764 дня или четыре года и десять месяцев.
Рис. Концентрация атак APT1 по годам.
География APT1 и нацеленность на промышленность
Организации, на которые в первую очередь, была нацелена APT1, в основном, располагались в англоговорящих странах. Тем не менее, мы также видели небольшое количество целей, располагавшихся в других странах, отличных от англоговорящих. Мы зафиксировали, что 87% проникновений было осуществлено в компании, штаб-квартиры которых располагались в англоговорящих странах. Согласно нашей статистике, 115 жертв были расположены в США и 7 в Канаде и Англии. В случае остальных 19 жертв, 17 из них принадлежали группе стран, для которых английский является основным языком. К этим учреждениям относятся международные компании, а также иностранные правительства, в которых английский язык является основным.

Рис. География компаний, атакованных APT1.
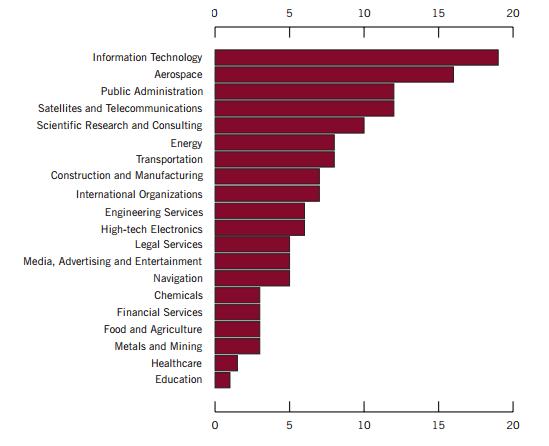
APT1 продемонстрировали возможности по краже данных из десятков организаций, которые работают в широком диапазоне отраслей промышленности, причем кражи из различных организаций происходили в один и тот же период времени. Рисунок ниже дает обзор самых ранних известных дат активности APT1 против 141-й жертвы, которые представляют 20 основных отраслей промышленности. В первом месяце 2011 года мы видим, что APT1 успешно скомпрометировали 17 новых жертв, работавших в 10 различных отраслях промышленности. Так как мы уже наблюдали, что группа остается активной в скомпрометированной сети каждой жертвы, в среднем на год, после даты первоначальной компрометации, мы заключаем, что APT1 совершил эти 17 новых вторжений при одновременном сохранении доступа к сетям своих предыдущих жертв.

Рис. Временная шкала, представляющая отметки времени начала компрометации APT1 сетей различных организаций в отраслях индустрии. Отметки на шкале показывают первоначальную дату компрометации.
Мы считаем, что выбранные для атаки отрасли промышленности со стороны APT1 были сделаны не случайно и соответствуют стратегическим приоритетам Китая. Наши наблюдения подтверждают, что деятельность APT1 направлена на, по крайней мере, четыре из семи стратегически важных отраслей промышленности, которые Китай выделил в своем 12-м пятилетнем плане.

Рис. Жертвы APT1, классифицированные по отраслям промышленности.
Заключение
Можно без преувеличения сказать, что компания Mandiant вывела на новый уровень расследования подобного рода. Здесь действует правило: если вам нужно публично обвинить страну, в данном случае Китай, в кибершпионаже государственного уровня, вы должны собрать доказательства для этого. Видимо Mandiant это удалось. Отчет Mandiant действительно произвел эффект разорвавшейся бомбы, по крайней мере, общественности показали доказательства, а не слухи. Реакция со стороны security-сообщества была неоднородной. Например, можно недоумевать по поводу того, зачем компания сделала всю эту информацию публичной или почему AV-компании, в таком случае, оказались, отчасти, бессильны перед такого уровня угрозой, по части обнаружения вредоносных тел. Компания Symantec через неделю после публикации отчета Mandiant заявила, что также отслеживала деятельность группы APT1 и опубликовала свои индикаторы APT1. Мы все же полагаем, что в данном случае имеет место сбор доказательств и улик причастности китайской организации государственного уровня к делу промышленного кибершпионажа с целью последующего их обнародования для широкой аудитории. Слово публичный здесь является ключевым, так как можно поставить под сомнение (а может быть и нет), что упоминаемые в отчете Mandiant атаки представляли из себя реальную угрозу интересов национальной безопасности США (по крайней мере, вовлеченные в эту операцию лица пришли к выводу, что публикация этого отчета именно сейчас пойдет им на руку).