автор Piskov
Часть 1. Браузер и настройки сервисов «Гугла»
Вы любите смотреть таргетированную рекламу? Вы не против того, что фейсбук сам отметит вас на фотографии друзей (а ее увидят посторонние люди)? Вам нравится видеть релевантные запросы в поисковике? Вы не против того, чтобы ваши предпочтения использовали для рекламы товаров вашим друзьям? Вам все равно, что гугл хранит всю историю вашего поиска, и вы не боитесь, что это может кто-то увидеть через 10 лет («скачать Аватар бесплатно без смс» или «как избежать проверки налоговой»)? Вы не против того, что ваши фото и комментарии увидит потенциальный работодатель или весь интернет, если вы вдруг случайно станете кому-то интересны?
Тогда этот пост вам будет не интересен — желаю вам хорошего дня. Пост не благословлен ФСБ, различными рекламными биржами (привет, «Яндекс», «Tinkoff Digital» и т. д.) и соц. сетями.
Если же вы решили озаботиться своей приватностью, иметь минимум данных для компромата и построения психологического и поведенческого профиля, когда вы или ваши родители совершите какой-нибудь факап и обратите на себя внимание общественности (или когда вы добьетесь успехов и кто-то из недоброжелателей будет специально искать эти данные) — добро пожаловать под кат с пошаговой инструкцией для основных программ и сетей. Нашей целью будет обеспечение максимальной приватности при сохранении максимального удобства серфинга. Понятно, что если вы хотите обеспечить себе максимальную конфиденциальность, то лучше не пользоваться социальными сетями, пользоваться различными анонимизаторами и т. д., но на это не все согласны пойти.
В этой части поговорим о настройках браузера и настройках google-аккаунта. Следующие части будут посвящены настройкам «Фейсбука», «Контакта», а также специфическим вещам в мобильных ОС на примере iOS. Любые дополнения приветствуются и будут с удовольствием включены в этот импровизированный «мануал» (или следующий, если они будут про темы следующих статей).
Поскольку «Хром» выбился в лидеры, все настройки приведу для него (похожие вы всегда сможете найти в своем браузере). Предварительно, нельзя не сказать, что не очень разумно пользоваться браузером крупнейшего поисковика, если вам дороги ваши данные, но, повторюсь, наша цель обеспечение максимальной приватности с минимальной потерей «комфорта» (а именно отказа от привычек).
Как и в различных сайтах, которые пишут все неприятные дополнительные условия мелким шрифтом в нижней части страницы, все нужные нам настройки находятся в разделе дополнительных и открываются по нажатию на «Показать дополнительные настройки» в нижней части страницы настроек.
В первую очередь нас будет интересовать раздел «Личные данные»:
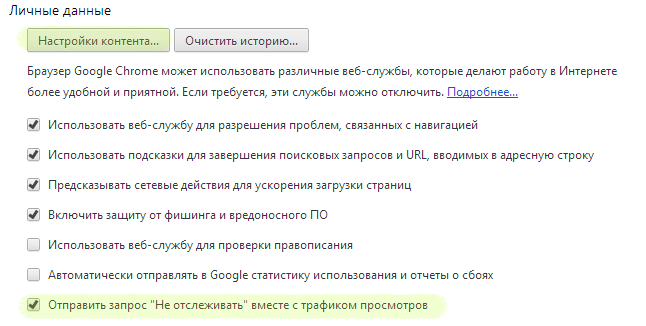
Здесь нужна галочка на отправку запрос Do not track («не отслеживать») для всех сайтов, которые добровольно согласились соблюдать это правило, а именно, не следить за действиями пользователя (жаль, что это лишь добрая воля владельцев сайтов, а не обязанность следовать этому запросу).
Для максимальной приватности стоит отключить все остальные «галочки», т. к. они, так или иначе отправляют о вас определенную информацию в «Гугл», хотя и созданы с изначально благой целью (дописывать за вас поисковые запросы, проверять орфографию, уводить вас с зараженных сайтов, исправлять опечатки в названиях сайтов и т. д.). Однако если у вас есть своя голова на плечах, держите ухо в остро и владеете слепым десятипальцевым методом, то не помешает избавиться от этих настроек.
Далее жмем здесь же на кнопку «Настройки контента…».
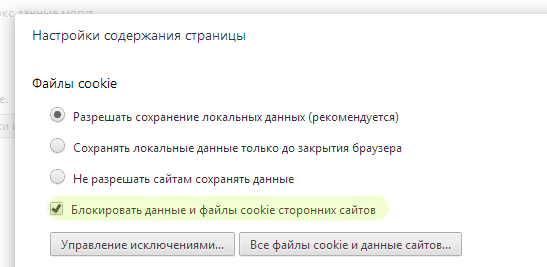
В первую очередь включите блокировку данных и файлов cookie сторонних сайтов. В этом есть определенный минус: один сайт не будет знать данные о другом (например, habrastorage не даст вам залить картинку, т. к. будет думать, что вы не залогинены на хабре), но, во-первых, всегда можно вручную добавить исключение для конкретного сайта, а, во-вторых, будет намного труднее узнать, на какие еще сайты вы ходите.
В идеале, стоит также поставить переключатель на «сохранять локальные данные только до закрытия браузера». Еще большая приватность (и защищенность от злоумышленников, получивших доступ к вашему компьютеру), однако появится множество неудобств: каждый раз, как вы заново открываете браузер, нужно будет вводить пароли, товары в корзинах интернет-магазинов не сохранятся (если только эти данные не сохраняют на сервере магазина, а не на вашем компьютере в «куках»).
Также промотайте вниз и убедитесь, что данные о вашем местоположении не передаются сайтам автоматически («Спрашивать, если сайт пытается отследить мое местоположение (рекомендуется)»). Аналогично для доступа к вашей веб-камере, микрофону и т. д.
Полезно включить активацию плагинов только по клику на сам элемент.
1. Для ключевых сервисов (как то почта, платежные системы, интернет-банки и, например, Apple ID) придумать сложные пароли и держать их в уме, никогда нигде не «запоминая».
2. Дополнительно, где это возможно, включить двухфакторную аутентификацию (помимо пароля, нужно вводить одноразовый код из смс или специального мобильного приложения), а также уведомление о входе на почту.
3. Для всего остального использовать специальные программы типа 1Password (ключевые требования: кроссплатформенность и удобство хранения различных вещей). Во-первых, в очередной раз вы не будете хранить все яйца в одной корзине (а именно пароли у гугла), во-вторых даже если мастер-пароль уведут, вы, по-прежнему, сможете восстановить пароли через почту (ведь ее пароль вы в программе не запоминали). Ну и, конечно, у вас больше не будет одинаковых и простых паролей.
4. Не храните пин-коды и данные кредиток где-либо (даже в таких зашифрованных контейнерах) просто just in case.
5. Не запоминайте после этого пароли в браузере.
6. Для любых публичных сетей используйте VPN. Если админ поднял вам соединение до работы, можете пользоваться им, чтобы сэкономить деньги. Или же используйте сервисы типа Cloak.
7. Не вводить чушь в контрольные вопросы на восстановление пароля. Точнее, чушь, которую вы не в состоянии запомнить. Важно понимать, что не нужно правдиво отвечать на вопрос «Девичья фамилия матери» или «Имя первого учителя», т. к. эту информацию легко достать с помощью социальной инженерии. Поэтому лучше всего сработает белиберда (в смысле неочевидный ответ), которую вы всегда напишите, но ее не будет возможно получить, просто у кого-то спросив.
8. Не делайте одинаковых паролей. Особенно, если это псевдоразные пароли с одинаковым префиксом типа #FD%gmail и #FD%paypal. Если у злоумышленника окажется префикс, то первое, что он попробует сделать, это использовать его, приписав к названию нужного ему сайта — паттерн ведь очевиден.
9. Купите себе ноутбук и не пользуйтесь рабочим компьютером в личных целях (не ходите по сайтам, не запоминайте там пароли и т. д.). Вся личная информация должна быть только на ваших личных устройствах. Не забывайте поставить требование о запросе пароля через короткое время бездействия, введите в привычку «блокировать» компьютер/телефон, как только вы перестаете что-либо на нем делать и, если вы не геймер и у вас SSD, шифруйте всю файловую систему c помощью FileVault/TrueCrypt.
10. Делайте бекап, купите себе уже хотя бы внешний диск для этих целей. Для более ленивых, личный фаворит www.backblaze.com/ (особенно актуально, если у вас мак и включен FileVault —помимо
обещанного сервисом шифрования ваши файлы будут зашифрованы еще и вашим
собственным FileVault при этом останется встроенная версионность и т.
д.).
Далее пойдем разбирать настройки конкретных сервисов.
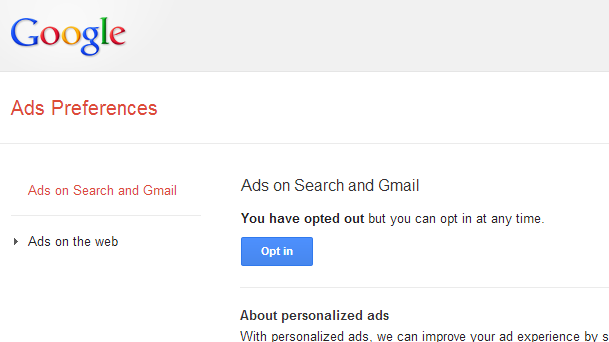
Раздел Ads on Search and Gmail (реклама в поиске и Gmail) после наших манипуляций должен слезно просить принять участие во всей вакханалии:
Аналогично должно быть в разделе Ads on the web (реклама на веб-страницах):
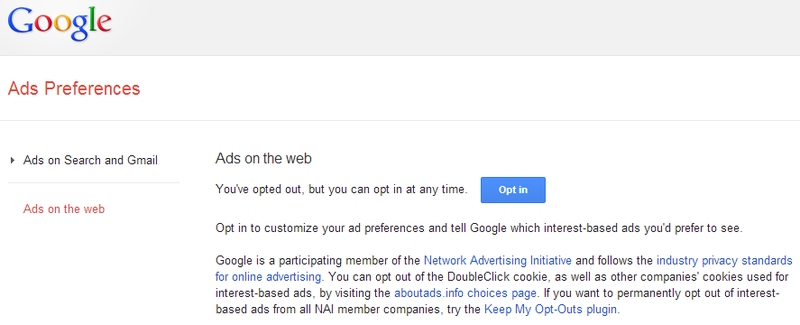
Если внешний вид отличается, ищите в этих разделах кнопки различных отказов от участия. Заодно во время отключения вы, возможно, узнаете о себе много нового (например, к каким категориям вы были присвоены во время вашего предыдущего серфинга).
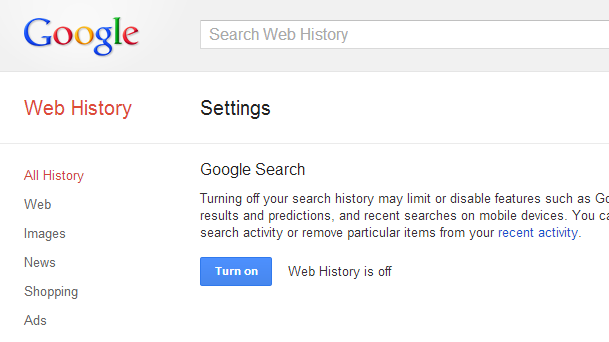
После чего удалите всю накопленную на вас информацию по поисковым запросам в history.google.com/history/
Часть 2. Блокируем следящие скрипты на сайтах и настраиваем VPN
Хочу сказать большое спасибо всем, кто оставлял комментарии в прошлой статье (и оставит в этой) — все ваши дельные советы будут включены в этот или последующий мануалы.
— AdFox;
— AdRiver;
— Gemius;
— Google Analytics;
— LiveInternet;
— Rambler;
— ScoreCard Research Beacon;
— SUP media;
— TNS;
— Yandex.Direct.
Что-то из этого может быть простыми счетчиками посещаемости, что-то предоставлять владельцам сайтов данные для профилирования (скорость загрузки страниц, ресурсов и т. д.), что-то работает на рекламные модули. Могут быть и полезные вещи типа Adobe Typekit, который подгружает сторонние шрифты, чтобы сайт отображался именно так, как его задумали дизайнеры, а не используя стандартные шрифты вашей системы.
К спорным относятся сторонние модули комментариев, если на сайте нет системы своих. Кто-то использует disqus и похожие, кто-то комментарии от «Контакта», кто-то от «Фейсбука». Спорность их заключается в том, что, если вы залогинены в одной из таких систем, то, формально, любое ваше перемещение на сайт, содержащий кнопки «лайка» или «комментариев», могут логироваться = «все ходы записаны». Поэтому вопрос, который встает перед вами состоит в следующем: либо блокировать на сайтах подобные модули (поверьте, вы ничего особо не потеряете + меньше будет желание, что-нибудь написать самому — то, что в будущем могут использовать против вас), либо серфить, не будучи залогиненым в соц. сети.
Крайне простым способом отключить описанное выше (как рекламные трекеры, так и различные модули) является расширение для вашего браузера Ghostery — настроим его.
Согласитесь, странно, говоря о приватности, отсылать какую-либо статистику использования, поэтому здесь мы отключаем ее, но включаем автоматическое обновление данных по трекерам.
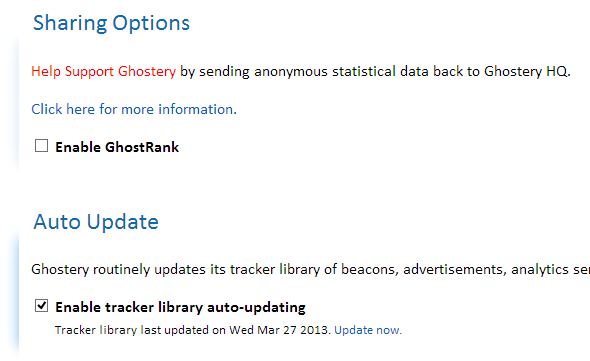
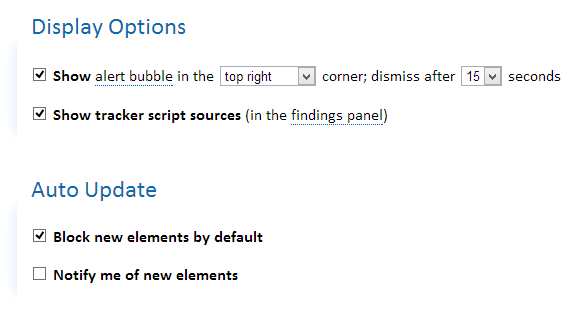
Далее, по желанию, включим всплывающее на 15 секунд уведомление о том, что было заблокировано на каждой конкретной странице, однако в качестве обязательного показывать по клику эту информацию (пригодится, если нужно будет на время что-то разблокировать на странице), а также автоматическую блокировку элементов, которые придут с обновлениями из предыдущего пункта.
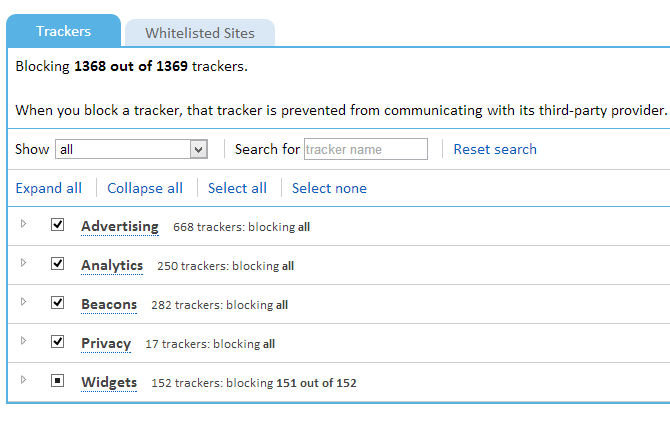
Блокируем по умолчанию всё, кромe Typekit by Adobe в разделе Widgets (те самые дополнительные шрифты на страницах):
Теперь, когда мы снова зайдем на «Гисметео», всплывающий бабл радостно расскажет нам о всей SEO-гадости, которую он заблокировал на странице:
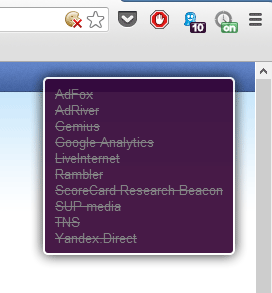
По клику на кнопку привидения в панели с цифрой, отображающей количество заблокированного, появляются мини-настройки ↓. К слову, опишу значки на скриншоте хрома слева направо:
— похожий на «пакмана» с крестом — информация о том, что были заблокированы определенные сторонние куки (мы включили это поведение в предыдущей статье). На него нужно нажимать, что разрешить работу определенного стороннего куки на сайте (например, на habrastorage разрешить куки от хабра, чтобы иметь возможность залить картинку);
— следующие два — значок добавления в избранное и pocket для сохранения страниц в целях будущего прочтения;
— третьим идет расширение AdBlock, позволяющего блокировать рекламу на сайтах;
— далее описываемый сейчас Ghostery;
— и, наконец, расширение No History для Хрома. Как мы помним из предыдущей статьи, «Гугл» не дал возможности автоматической очистки истории спустя определенный период времени, принудительно заставляя нас собирать досье из посещенных страниц — данное расширение вообще отключает историю (Ctrl+Shift+T для открытия случайно закрытой вкладки при этом по-прежнему будет работать). Важно понимать, что подобные расширения есть не только для Хрома, но и для некоторых других браузеров (где-то и не все они нужны, например «Сафари» под маком позволяет включить автоматическое удаление истории, старее определенного периода).
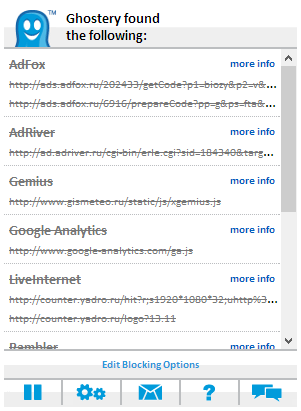
Здесь вы можете узнать подробнее о каждом из заблокированных элементов (more info), а если вам нужно что-то разблокировать для конкретного сайта, нажмите на кнопку Edit Blocking Options и снимите нужные галочки (например, блок комментариев «Контакта», которые, однако, как уже говорил, лучше не включать, если вы залогинены под своим аккаунтом). В идеале, чистите после этого «куки» браузера, т. к. в них может набиться много разной дряни (хотя, вы же следуете совету из предыдущей статьи и настроили браузер так, что «куки» удаляются автоматически каждый раз, когда вы закрываете браузер).
Также полезно отключить плагины на всех сайтах (можно в настройках «Хрома» и последних билдах «Лисы»). Точнее, сделать их click-to-play, а именно нажимать мышкой на каждый (например, на флеш-видео) для его активации. Во-первых, сэкономите кучу трафика, во-вторых, безо всякого эдблока избавитесь от флеш-рекламы.
Защитой же от всего этого и является VPN-соединение. Весь ваш трафик шифруется и прогоняется через сторонний сервер, поэтому даже если этот трафик перехватят (вы подключитесь к непонятному Wi-Fi, или ваш роутер начнут «прослушивать»), он будет зашифрован и бесполезен для злоумышленников (понятное дело, что не на 100 % бесполезен, но, как минимум, придется сильно потрудится, чтобы что-то из этого извлечь).
В качестве бонуса, ваше местоположение (в плане IP-адреса) в интернете меняется с физического до того, где находится VPN-сервер, к которому вы подключились. Таким образом, например, можно видеть контент, который доступен только для определенных стран и не доступен из России. Однако, не стоит думать, что вас нельзя будет отследить — для этого нужно использовать другие технологии.
Распространены два типа VPN-провайдеров:
1. Первые предоставляют безлимитный месячный трафик, но только для одного устройства (т. е. одновременно нельзя использовать один аккаунт и на компьютеры, и на телефоны, если только это не дом, где вы настроили VPN на вашем роутере = защищены будут все клиенты, подключившиеся к роутеру).
2. Вторые дают возможность пользоваться на любом количестве устройств, но с ограниченной месячной квотой на пропущенный через сервера трафик (соответственно, чем больше трафика, тем дороже в месяц).
Идеальная схема представляет собой комбинацию из двух: для домашнего компьютера, где вы много всего качаете, использовать провайдера из первой категории (например, HideMyAss за 6,5 $ в месяц при покупке годового плана) для выхода «в люди» (т. е. для телефонов, планшетов и прочих устройств, где вы не качаете сотни гигабайт в месяц) — провайдеров из второй категории (например, Cloak от 2 $ за 5 гигабайт в месяц).
Если вы думаете, что это все сложно настроить, то вы ошибаетесь. Вот, например, инструкция по установке VPN от Cloak на айфон/айпад:
1. Качаете их приложение, открываете, входите под своим логином-паролем и нажимаете установить профиль.
2. Открывается специальная страница в браузере и на ваше устройство скачивается файл-настроек соединения. Соглашаетесь его установить.
3. Откройте настройки iOS, раздел «Общие — VPN». В списке профилей будет установлен профиль Cloak. Включаем VPN-соединение, передвинув слайдер VPN в положение On ↓ Всё, вы защищены.
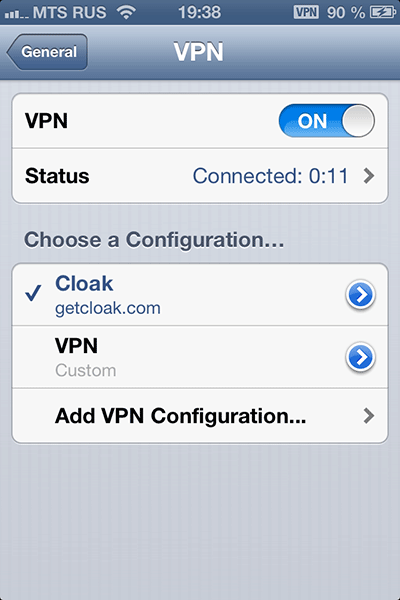
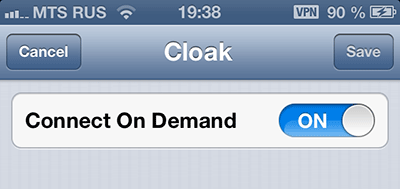
Небольшой хак, о котором не все знают. VPN на айфоне/айпаде отваливается в случае блокировки (само заново не подключается). Однако все, что нужно, чтобы VPN само подключалось каждый раз, когда вы выходите в интернет, — это нажать на «стрелочку» в названии профиля и поставить галочку «Connect on demand» (подключаться в случае необходимости). В этом случае, каждый раз, как только какому-нибудь приложению нужно будет выйти в интернет, сначала будет устанавливаться VPN-соединение.
Также стоит сказать, что не всегда при нашем качестве мобильной связи удается установить VPN-подключение. В этом случае, «интернета» просто не будет до тех пор, пока вы не отключите VPN-соединение (которое телефон будет безуспешно пытаться установить). Однако помните, что и шифрование 3G уже сломали. К тому же, насколько мне известно (поправьте меня, пожалуйста, если я не прав), данные шифруются только до ближайшей станции. Т. е., получается, ничто не мешает злоумышленникам поставить в соседнем офисе мини-соту вашего оператора (это делается абсолютно легально, чтобы улучшить качество сигнала в офисе: нужен лишь более-менее быстрый интернет-канал к офисной антенне), к которой радостно присоединится ваш телефон и слушать весь ваш трафик (в т. ч. и голосовой). VPN в этом случае защитит хотя бы трафик (так что, отключая, не забывайте включить обратно).
Важно понимать, что в этом случае, например, у операторов не будут действовать опции бесплатного трафика для «Яндекс.Карт», т. к.трафик будет сначала до VPN-сервера, а оттуда уже до «Яндекс.Карт». Однако это не беда, т. к. что «Яндекс.Карты», что «Яндекс.Навигатор» наконец умеют скачивать на устройство локальную копию карт (т. е. весь трафик будет лишь на получение пробок и построение маршрута, что немного).
Часть 3. Настраиваем «Фейсбук» и «Вконтакте»
Некоторые из вас считают, что простым людям это не нужно. Но вот, например, недавняя дискуссия на «Реддите», в которой показано, как то, откуда вы, сколько времени ищите билеты и также социальные предпочтения, влияет на цену билетов, которая показывается вам в форме покупки.
Во вкладке «Безопасность» включите принудительное использование https, а также уведомление о входе на почту, каждый раз, когда кто-то вводит ваш логин и пароль.
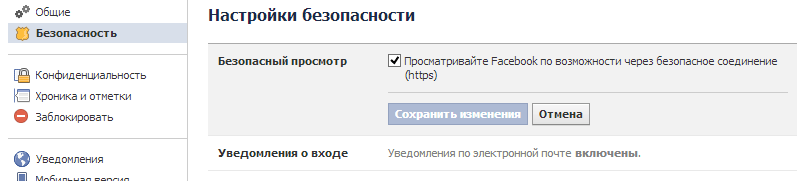
Теперь, приведите вкладку конфиденциальность к следующему виду ↓
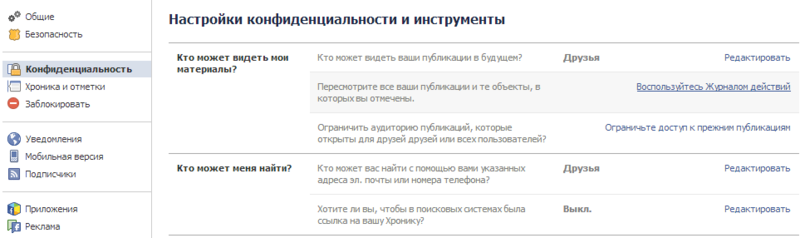
По пунктам:
1. Все ваши новые посты будут видеть только друзья, а не друзья друзей и, тем более, не любой человек.
2. С помощью третьего пункта ограничьте видимость ваших прошлых постов до тех же друзей. В идеале, поудаляйте все, или почти все, с помощью второго пункта (журнал действий). Привейте себе привычку постить как можно меньше, а если и делать это, то удалять все спустя определенный срок времени (например, через пару недель) — все равно, никому это больше не будет интересно (кроме возможных злоумышленников). Фотографии храните у себя на компьютере (не забывая делать бекап). Помните, всё, что вы скажете, потом могут использовать против вас или ваших друзей (которые, например, будут на ваших фотографиях).
3. Отключите возможность нахождения вашего профайла через адрес почты или номер телефона + индексацию поисковиками с помощью последних двух пунктов.
Перейдем к следующей вкладке «Хроника и отметки». Смысл в том, чтобы запретить автоматически отмечать вас на фотографиях ваших друзей; если кто-то вас отметил, то отметка должна появляться только, если вы явно подтвердите, что хотите быть отмеченным на этой фотографии. Также в этой вкладке продолжаем уменьшать «видимость» до друзей.
Настройте вкладку в соответствии с этим скриншотом:
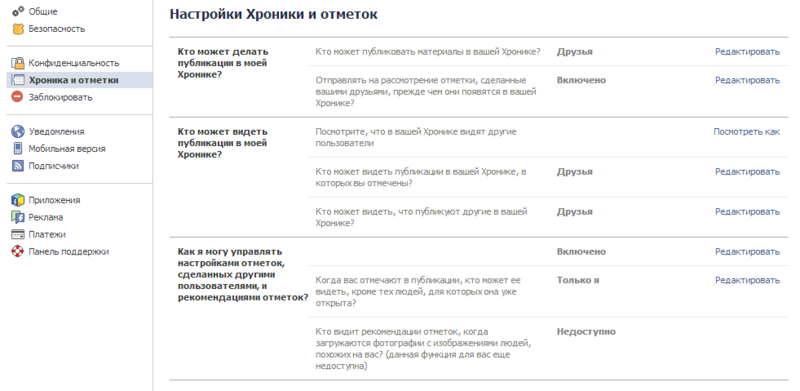
Итак, надеюсь, вы уже поняли, что вам нужно почистить список друзей, оставив там только тех, кто действительно должен видеть ваши материалы. Старайтесь ничего не публиковать и не отмечаться ни на каких фотографиях. Почистите свои фотоальбомы и посты. Старайтесь поменьше публиковать новых (или удалять их спустя определенный промежуток времени).
Во вкладке «мобильная версия» уберите привязанный номер телефона, если он у вас там указан. Отключите подписчиков, если этот функционал у вас включен во вкладке «подписчики».
Крайне важным является раздел «приложения». Наверняка у вас там много хлама, который, однако, имеет доступ к вашему профайлу (или, того хуже, к вашим записям). Поудаляйте ненужные, а для «нужных» выберите режим «только я» — избавит от спама, который приложения могут публиковать на стене от вашего имени.
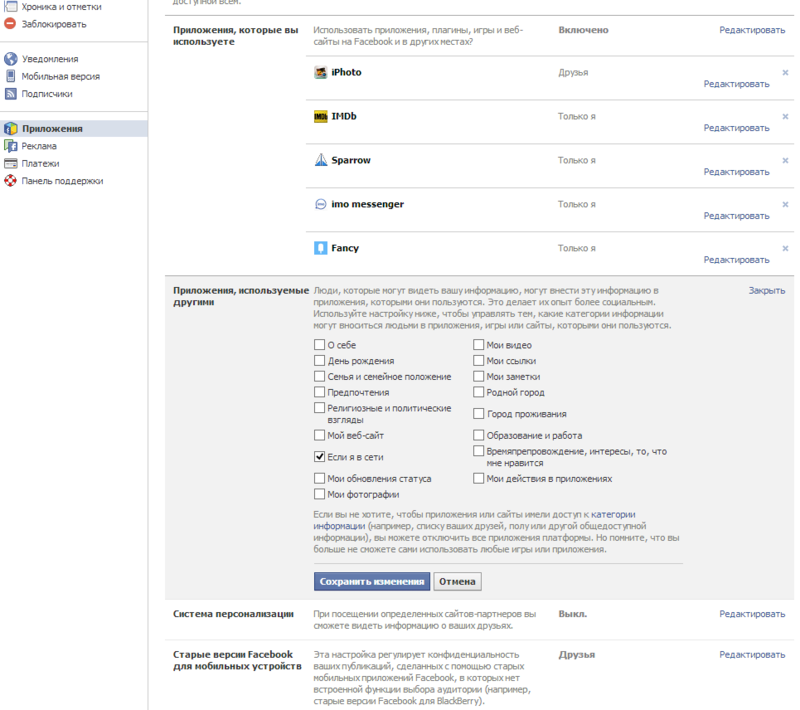
Крайне важными в этой вкладке являются последние три пункта. Не позволяйте другим приложениям, веб-сайтам и прочим видеть какую-либо информацию о вас кроме, разве что, информации в сети вы или нет (и то в случае, если вы активно пользуетесь фейсбучным чатом). Отключите систему персонализации (предпоследний пункт) и поставьте ограничение только для друзей для старых версий клиентов (в последнем пункте).
Далее, во вкладке «Реклама» в обоих пунктах выберите «Никто». К слову, раз уж мы здесь, важно сказать, чтобы вы перестали «лайкать» что-либо за пределами «фейсбука» (а лучше и в самом «фейсбуке») — все ваши предпочтения будут использоваться в разных целях (ни одна из них вам не понравится).
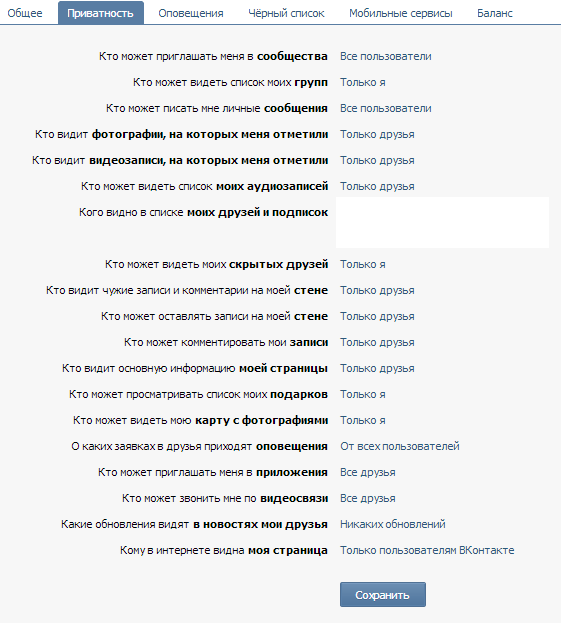
Сначала в общих настройках поставьте принудительое использование безопасного соединения. Далее рекомендуемые настройки по приватности (выставите еще жестче в некоторых пунктах — только вам в плюс) ↓
К слову, меня часто спрашивали, что делать, если какой-либо сервис требует номер телефона, а вы не хотите его по разного рода причинам указывать. Для этих целей есть куча сервисов («Гугл» в помощь), как пример, sms-reg.com/ (чтобы не считали рекламой, рекомендую не полениться и найти другой аналог). Смысл их в том, что они дают на время виртуальный номер, на который приходит от сервиса смс с кодом подтверждения, который вы и вводите в нужное место.
Итак, еще раз основные правила:
1. Не лайкайте, плюсуйте и т. д. (если уж очень приспичило, вместо этого можете написать комментарий).
2. Пройдитесь по своим аккаунтам и поудаляйте старые посты и фотографии.
3. Постите по минимуму и удаляйте спустя некоторое время (лучше не постите).
4. В любых фотографиях отключите геотеггинг, чтобы по ним нельзя было вычислить место, где был сделан снимок. Не публикуйте фотографии сразу же (а если вы в отпуске, то до тех пор, пока не вернетесь из него).
5. Отфильтруйте список своих друзей, удалите случайных знакомых.
6. Старайтесь не пользоваться чатам в соц. сетях (кстати, поудаляйте все переписки и письма — поверьте, вы не будете их перечитывать, а вот другим они очень пригодятся; не держите чаты больше недели, а письма больше года).
7. Научите всему этому своих друзей и родных (всегда можно взломать не только ваш аккаунт, но и, например, аккаунт девушки, где так же симметрично лежит вся ваша переписка, фотографии и т. д.).
8. Время от времени проверяйте, что эти настройки по-прежнему активны (мало ли кто в ваше отсутствие вернул галочку «сохранять историю чата» или «публиковать для всех»).
Часть 1. Браузер и настройки сервисов «Гугла»
Вы любите смотреть таргетированную рекламу? Вы не против того, что фейсбук сам отметит вас на фотографии друзей (а ее увидят посторонние люди)? Вам нравится видеть релевантные запросы в поисковике? Вы не против того, чтобы ваши предпочтения использовали для рекламы товаров вашим друзьям? Вам все равно, что гугл хранит всю историю вашего поиска, и вы не боитесь, что это может кто-то увидеть через 10 лет («скачать Аватар бесплатно без смс» или «как избежать проверки налоговой»)? Вы не против того, что ваши фото и комментарии увидит потенциальный работодатель или весь интернет, если вы вдруг случайно станете кому-то интересны?
Тогда этот пост вам будет не интересен — желаю вам хорошего дня. Пост не благословлен ФСБ, различными рекламными биржами (привет, «Яндекс», «Tinkoff Digital» и т. д.) и соц. сетями.
Если же вы решили озаботиться своей приватностью, иметь минимум данных для компромата и построения психологического и поведенческого профиля, когда вы или ваши родители совершите какой-нибудь факап и обратите на себя внимание общественности (или когда вы добьетесь успехов и кто-то из недоброжелателей будет специально искать эти данные) — добро пожаловать под кат с пошаговой инструкцией для основных программ и сетей. Нашей целью будет обеспечение максимальной приватности при сохранении максимального удобства серфинга. Понятно, что если вы хотите обеспечить себе максимальную конфиденциальность, то лучше не пользоваться социальными сетями, пользоваться различными анонимизаторами и т. д., но на это не все согласны пойти.
В этой части поговорим о настройках браузера и настройках google-аккаунта. Следующие части будут посвящены настройкам «Фейсбука», «Контакта», а также специфическим вещам в мобильных ОС на примере iOS. Любые дополнения приветствуются и будут с удовольствием включены в этот импровизированный «мануал» (или следующий, если они будут про темы следующих статей).
Браузер
Браузер — ваше окно в интернет. Многие данные утекают и собираются именно через него. Сайты, которые вы посещаете, могут делиться информацией между собой посредством оставления у вас различных куки-файлов (это лежит в основе таргетированной рекламы, когда вам показывают автомобили, если вы любите ходить, например, на автомобильные сайты). Так давайте же максимально усложним подобное поведение.Поскольку «Хром» выбился в лидеры, все настройки приведу для него (похожие вы всегда сможете найти в своем браузере). Предварительно, нельзя не сказать, что не очень разумно пользоваться браузером крупнейшего поисковика, если вам дороги ваши данные, но, повторюсь, наша цель обеспечение максимальной приватности с минимальной потерей «комфорта» (а именно отказа от привычек).
Как и в различных сайтах, которые пишут все неприятные дополнительные условия мелким шрифтом в нижней части страницы, все нужные нам настройки находятся в разделе дополнительных и открываются по нажатию на «Показать дополнительные настройки» в нижней части страницы настроек.
В первую очередь нас будет интересовать раздел «Личные данные»:
Здесь нужна галочка на отправку запрос Do not track («не отслеживать») для всех сайтов, которые добровольно согласились соблюдать это правило, а именно, не следить за действиями пользователя (жаль, что это лишь добрая воля владельцев сайтов, а не обязанность следовать этому запросу).
Для максимальной приватности стоит отключить все остальные «галочки», т. к. они, так или иначе отправляют о вас определенную информацию в «Гугл», хотя и созданы с изначально благой целью (дописывать за вас поисковые запросы, проверять орфографию, уводить вас с зараженных сайтов, исправлять опечатки в названиях сайтов и т. д.). Однако если у вас есть своя голова на плечах, держите ухо в остро и владеете слепым десятипальцевым методом, то не помешает избавиться от этих настроек.
Далее жмем здесь же на кнопку «Настройки контента…».
В первую очередь включите блокировку данных и файлов cookie сторонних сайтов. В этом есть определенный минус: один сайт не будет знать данные о другом (например, habrastorage не даст вам залить картинку, т. к. будет думать, что вы не залогинены на хабре), но, во-первых, всегда можно вручную добавить исключение для конкретного сайта, а, во-вторых, будет намного труднее узнать, на какие еще сайты вы ходите.
В идеале, стоит также поставить переключатель на «сохранять локальные данные только до закрытия браузера». Еще большая приватность (и защищенность от злоумышленников, получивших доступ к вашему компьютеру), однако появится множество неудобств: каждый раз, как вы заново открываете браузер, нужно будет вводить пароли, товары в корзинах интернет-магазинов не сохранятся (если только эти данные не сохраняют на сервере магазина, а не на вашем компьютере в «куках»).
Также промотайте вниз и убедитесь, что данные о вашем местоположении не передаются сайтам автоматически («Спрашивать, если сайт пытается отследить мое местоположение (рекомендуется)»). Аналогично для доступа к вашей веб-камере, микрофону и т. д.
Полезно включить активацию плагинов только по клику на сам элемент.
История веб-серфинга
Важным моментом является ваша веб-история. Здесь есть обширное поле для параноиков, но факт остается фактом: «Гугл» не дал возможности автоматически удалять элементы из веб-истории (например, все элементы, которые старее месяца или года) в отличие от, например, «Сафари». Можно только удалить всю веб-историю целиком через раздел «Очистить историю…» (нажатие на кнопку не приведет к немедленному очищению, а откроет другое окно, где можно выбрать конкретные элементы, которые вы хотите удалить). Такое поведение влечет за собой потерю удобства в том плане, что история помогает легко открывать страницы, на которых был раньше (стоит лишь начать писать название этого сайта или заголовка, как адресная строка найдет этот элемент в вашей истории), поэтому было бы удобно удалить не все историю, а только ту, что, например, старее месяца. Но ничего страшного, придется время от времени заходить сюда самому и вручную чистить всю историю (ведь все необходимые сайты у вас есть в закладках и подписках, не так ли?). Другими словами, у вас не возникнет сколь-нибудь серьезных неудобств. Или вы можете поставить специальное расширение No History, которое не будет хранить историю вообще.«Хром» для мобильных устройств
Не забудьте так же зайти в настройки хрома на вашем телефоне/планшете и включить в настройках «Do not track» (запрос «не отслеживать»), а также отключить «Send Usage Data» (отправлять статистику об использовании).Пароли, шифрование и бекап
Отдельным пунктом, не совсем относящимся к отслеживанию, идут пароли. Мне, например, очень не нравится тот факт, что любой, кто получил доступ к «Хрому» под виндой может посмотреть сохраненные пароли в настройках (не будет даже запрошен пароль в отличие от, например, Firefox, где можно поставить мастер-пароль). Если вы не против такого расклада (самое безобидное, если ваш пароль от почты стащит таким образом ваш парень или девушка — хотя, как сказать, безобидное), можете оставить все, как есть. Я бы, все же, рекомендовал для таких целей следующую схему:1. Для ключевых сервисов (как то почта, платежные системы, интернет-банки и, например, Apple ID) придумать сложные пароли и держать их в уме, никогда нигде не «запоминая».
2. Дополнительно, где это возможно, включить двухфакторную аутентификацию (помимо пароля, нужно вводить одноразовый код из смс или специального мобильного приложения), а также уведомление о входе на почту.
3. Для всего остального использовать специальные программы типа 1Password (ключевые требования: кроссплатформенность и удобство хранения различных вещей). Во-первых, в очередной раз вы не будете хранить все яйца в одной корзине (а именно пароли у гугла), во-вторых даже если мастер-пароль уведут, вы, по-прежнему, сможете восстановить пароли через почту (ведь ее пароль вы в программе не запоминали). Ну и, конечно, у вас больше не будет одинаковых и простых паролей.
4. Не храните пин-коды и данные кредиток где-либо (даже в таких зашифрованных контейнерах) просто just in case.
5. Не запоминайте после этого пароли в браузере.
6. Для любых публичных сетей используйте VPN. Если админ поднял вам соединение до работы, можете пользоваться им, чтобы сэкономить деньги. Или же используйте сервисы типа Cloak.
7. Не вводить чушь в контрольные вопросы на восстановление пароля. Точнее, чушь, которую вы не в состоянии запомнить. Важно понимать, что не нужно правдиво отвечать на вопрос «Девичья фамилия матери» или «Имя первого учителя», т. к. эту информацию легко достать с помощью социальной инженерии. Поэтому лучше всего сработает белиберда (в смысле неочевидный ответ), которую вы всегда напишите, но ее не будет возможно получить, просто у кого-то спросив.
8. Не делайте одинаковых паролей. Особенно, если это псевдоразные пароли с одинаковым префиксом типа #FD%gmail и #FD%paypal. Если у злоумышленника окажется префикс, то первое, что он попробует сделать, это использовать его, приписав к названию нужного ему сайта — паттерн ведь очевиден.
9. Купите себе ноутбук и не пользуйтесь рабочим компьютером в личных целях (не ходите по сайтам, не запоминайте там пароли и т. д.). Вся личная информация должна быть только на ваших личных устройствах. Не забывайте поставить требование о запросе пароля через короткое время бездействия, введите в привычку «блокировать» компьютер/телефон, как только вы перестаете что-либо на нем делать и, если вы не геймер и у вас SSD, шифруйте всю файловую систему c помощью FileVault/TrueCrypt.
10. Делайте бекап, купите себе уже хотя бы внешний диск для этих целей. Для более ленивых, личный фаворит www.backblaze.com/ (особенно актуально, если у вас мак и включен FileVault —
Далее пойдем разбирать настройки конкретных сервисов.
Google account
В первую очередь минимизируем отслеживание в рекламных целях. Для этого зайдем на сайт www.google.com/ads/preferences и приводим ее к следующему внешнему виду путем нажимания на кнопки opt out и прочие отказы.Раздел Ads on Search and Gmail (реклама в поиске и Gmail) после наших манипуляций должен слезно просить принять участие во всей вакханалии:
Аналогично должно быть в разделе Ads on the web (реклама на веб-страницах):
Если внешний вид отличается, ищите в этих разделах кнопки различных отказов от участия. Заодно во время отключения вы, возможно, узнаете о себе много нового (например, к каким категориям вы были присвоены во время вашего предыдущего серфинга).
Google search history
Аналогично тому, как браузер запоминает, на каких страницах вы были, «Гугл» по умолчанию запоминает все, что вы когда-либо искали. Смело идем отключать это поведение в history.google.com/history/settings превращая ее к следующему виду:После чего удалите всю накопленную на вас информацию по поисковым запросам в history.google.com/history/
Прочие сервисы гугла
Зайдите на www.google.com/dashboard и посмотрите список всех сервисов, которыми вы когда-либо пользовались. Методично зайдите в каждый и пройдитесь по настройкам/контенту. Удалите ненужное, заблокируйте фотографии в «Пикассе», максимально деперсонилизируйте и ограничьте Google Plus. Думаю, не нужно говорить, что ваш профиль должен быть исключен из результатов веб-поиска, максимум фотографий удален, остальные альбомы заблокированы для не друзей, видимость постов ограничена (а, в идеале, удаляться через месяц после написания). Вся почта и старее года удаляться (поверьте, вы не будете ее перечитывать, в отличие от других людей, которым она вдруг станет очень интересна, когда вы, например, будете баллотироваться на какую-нибудь политическую или высокую должность).Часть 2. Блокируем следящие скрипты на сайтах и настраиваем VPN
Хочу сказать большое спасибо всем, кто оставлял комментарии в прошлой статье (и оставит в этой) — все ваши дельные советы будут включены в этот или последующий мануалы.
Ghostery
Мало блокировать сторонние «куки», пока вы загружаете сайт. Ваш «заход» могут анализировать десятки различных сторонних скриптов. Вот, например, что работает в фоне, когда вы заходите просто узнать погоду на «Гисметео»:— AdFox;
— AdRiver;
— Gemius;
— Google Analytics;
— LiveInternet;
— Rambler;
— ScoreCard Research Beacon;
— SUP media;
— TNS;
— Yandex.Direct.
Что-то из этого может быть простыми счетчиками посещаемости, что-то предоставлять владельцам сайтов данные для профилирования (скорость загрузки страниц, ресурсов и т. д.), что-то работает на рекламные модули. Могут быть и полезные вещи типа Adobe Typekit, который подгружает сторонние шрифты, чтобы сайт отображался именно так, как его задумали дизайнеры, а не используя стандартные шрифты вашей системы.
К спорным относятся сторонние модули комментариев, если на сайте нет системы своих. Кто-то использует disqus и похожие, кто-то комментарии от «Контакта», кто-то от «Фейсбука». Спорность их заключается в том, что, если вы залогинены в одной из таких систем, то, формально, любое ваше перемещение на сайт, содержащий кнопки «лайка» или «комментариев», могут логироваться = «все ходы записаны». Поэтому вопрос, который встает перед вами состоит в следующем: либо блокировать на сайтах подобные модули (поверьте, вы ничего особо не потеряете + меньше будет желание, что-нибудь написать самому — то, что в будущем могут использовать против вас), либо серфить, не будучи залогиненым в соц. сети.
Крайне простым способом отключить описанное выше (как рекламные трекеры, так и различные модули) является расширение для вашего браузера Ghostery — настроим его.
Согласитесь, странно, говоря о приватности, отсылать какую-либо статистику использования, поэтому здесь мы отключаем ее, но включаем автоматическое обновление данных по трекерам.
Далее, по желанию, включим всплывающее на 15 секунд уведомление о том, что было заблокировано на каждой конкретной странице, однако в качестве обязательного показывать по клику эту информацию (пригодится, если нужно будет на время что-то разблокировать на странице), а также автоматическую блокировку элементов, которые придут с обновлениями из предыдущего пункта.
Блокируем по умолчанию всё, кромe Typekit by Adobe в разделе Widgets (те самые дополнительные шрифты на страницах):
Теперь, когда мы снова зайдем на «Гисметео», всплывающий бабл радостно расскажет нам о всей SEO-гадости, которую он заблокировал на странице:
По клику на кнопку привидения в панели с цифрой, отображающей количество заблокированного, появляются мини-настройки ↓. К слову, опишу значки на скриншоте хрома слева направо:
— похожий на «пакмана» с крестом — информация о том, что были заблокированы определенные сторонние куки (мы включили это поведение в предыдущей статье). На него нужно нажимать, что разрешить работу определенного стороннего куки на сайте (например, на habrastorage разрешить куки от хабра, чтобы иметь возможность залить картинку);
— следующие два — значок добавления в избранное и pocket для сохранения страниц в целях будущего прочтения;
— третьим идет расширение AdBlock, позволяющего блокировать рекламу на сайтах;
— далее описываемый сейчас Ghostery;
— и, наконец, расширение No History для Хрома. Как мы помним из предыдущей статьи, «Гугл» не дал возможности автоматической очистки истории спустя определенный период времени, принудительно заставляя нас собирать досье из посещенных страниц — данное расширение вообще отключает историю (Ctrl+Shift+T для открытия случайно закрытой вкладки при этом по-прежнему будет работать). Важно понимать, что подобные расширения есть не только для Хрома, но и для некоторых других браузеров (где-то и не все они нужны, например «Сафари» под маком позволяет включить автоматическое удаление истории, старее определенного периода).
Здесь вы можете узнать подробнее о каждом из заблокированных элементов (more info), а если вам нужно что-то разблокировать для конкретного сайта, нажмите на кнопку Edit Blocking Options и снимите нужные галочки (например, блок комментариев «Контакта», которые, однако, как уже говорил, лучше не включать, если вы залогинены под своим аккаунтом). В идеале, чистите после этого «куки» браузера, т. к. в них может набиться много разной дряни (хотя, вы же следуете совету из предыдущей статьи и настроили браузер так, что «куки» удаляются автоматически каждый раз, когда вы закрываете браузер).
Также полезно отключить плагины на всех сайтах (можно в настройках «Хрома» и последних билдах «Лисы»). Точнее, сделать их click-to-play, а именно нажимать мышкой на каждый (например, на флеш-видео) для его активации. Во-первых, сэкономите кучу трафика, во-вторых, безо всякого эдблока избавитесь от флеш-рекламы.
VPN
В прошлой статье тема VPN-соединения была упомянута лишь вскользь, но это не значит, что это какая-то не очень важная штука. Если объяснить простым языком, что это и с чем его едят, то это определенное защищенное от прослушки и перехвата окно в интернет. Представьте, что вы сидите где-нибудь в аэропорту и увидели своим ноутбуком/айпадом открытую Wi-Fi-сеть. Вы радостно к ней присоединитесь и даже не будете подозревать, что таким образом злоумышленник, сидящий в соседнем кресле, мог перехватить все ваши пароли, используемые в течении сессии. Сейчас многие устройства могут поднимать собственную Wi-Fi сеть, поэтому злоумышленник легко мог поднять WiFi на своем компьютере и шарить свой 3G-интернет, пропуская весь ваш трафик через себя (и, соответственно, делая с ним всё, что угодно). Защитится от этого можно, если вы используете https-протокол для захода на сайт (весь трафик шифруется). Но, во-первых, не все сайты его по-прежнему используют, во-вторых, не везде он включен по умолчанию (например, «Фейсбук»), в-третьих, подобные соединения недавно были скомпрометированы и, поэтому, не являются больше панацеей.Защитой же от всего этого и является VPN-соединение. Весь ваш трафик шифруется и прогоняется через сторонний сервер, поэтому даже если этот трафик перехватят (вы подключитесь к непонятному Wi-Fi, или ваш роутер начнут «прослушивать»), он будет зашифрован и бесполезен для злоумышленников (понятное дело, что не на 100 % бесполезен, но, как минимум, придется сильно потрудится, чтобы что-то из этого извлечь).
В качестве бонуса, ваше местоположение (в плане IP-адреса) в интернете меняется с физического до того, где находится VPN-сервер, к которому вы подключились. Таким образом, например, можно видеть контент, который доступен только для определенных стран и не доступен из России. Однако, не стоит думать, что вас нельзя будет отследить — для этого нужно использовать другие технологии.
Распространены два типа VPN-провайдеров:
1. Первые предоставляют безлимитный месячный трафик, но только для одного устройства (т. е. одновременно нельзя использовать один аккаунт и на компьютеры, и на телефоны, если только это не дом, где вы настроили VPN на вашем роутере = защищены будут все клиенты, подключившиеся к роутеру).
2. Вторые дают возможность пользоваться на любом количестве устройств, но с ограниченной месячной квотой на пропущенный через сервера трафик (соответственно, чем больше трафика, тем дороже в месяц).
Идеальная схема представляет собой комбинацию из двух: для домашнего компьютера, где вы много всего качаете, использовать провайдера из первой категории (например, HideMyAss за 6,5 $ в месяц при покупке годового плана) для выхода «в люди» (т. е. для телефонов, планшетов и прочих устройств, где вы не качаете сотни гигабайт в месяц) — провайдеров из второй категории (например, Cloak от 2 $ за 5 гигабайт в месяц).
Если вы думаете, что это все сложно настроить, то вы ошибаетесь. Вот, например, инструкция по установке VPN от Cloak на айфон/айпад:
1. Качаете их приложение, открываете, входите под своим логином-паролем и нажимаете установить профиль.
2. Открывается специальная страница в браузере и на ваше устройство скачивается файл-настроек соединения. Соглашаетесь его установить.
3. Откройте настройки iOS, раздел «Общие — VPN». В списке профилей будет установлен профиль Cloak. Включаем VPN-соединение, передвинув слайдер VPN в положение On ↓ Всё, вы защищены.
Небольшой хак, о котором не все знают. VPN на айфоне/айпаде отваливается в случае блокировки (само заново не подключается). Однако все, что нужно, чтобы VPN само подключалось каждый раз, когда вы выходите в интернет, — это нажать на «стрелочку» в названии профиля и поставить галочку «Connect on demand» (подключаться в случае необходимости). В этом случае, каждый раз, как только какому-нибудь приложению нужно будет выйти в интернет, сначала будет устанавливаться VPN-соединение.
Также стоит сказать, что не всегда при нашем качестве мобильной связи удается установить VPN-подключение. В этом случае, «интернета» просто не будет до тех пор, пока вы не отключите VPN-соединение (которое телефон будет безуспешно пытаться установить). Однако помните, что и шифрование 3G уже сломали. К тому же, насколько мне известно (поправьте меня, пожалуйста, если я не прав), данные шифруются только до ближайшей станции. Т. е., получается, ничто не мешает злоумышленникам поставить в соседнем офисе мини-соту вашего оператора (это делается абсолютно легально, чтобы улучшить качество сигнала в офисе: нужен лишь более-менее быстрый интернет-канал к офисной антенне), к которой радостно присоединится ваш телефон и слушать весь ваш трафик (в т. ч. и голосовой). VPN в этом случае защитит хотя бы трафик (так что, отключая, не забывайте включить обратно).
Важно понимать, что в этом случае, например, у операторов не будут действовать опции бесплатного трафика для «Яндекс.Карт», т. к.трафик будет сначала до VPN-сервера, а оттуда уже до «Яндекс.Карт». Однако это не беда, т. к. что «Яндекс.Карты», что «Яндекс.Навигатор» наконец умеют скачивать на устройство локальную копию карт (т. е. весь трафик будет лишь на получение пробок и построение маршрута, что немного).
Часть 3. Настраиваем «Фейсбук» и «Вконтакте»
Некоторые из вас считают, что простым людям это не нужно. Но вот, например, недавняя дискуссия на «Реддите», в которой показано, как то, откуда вы, сколько времени ищите билеты и также социальные предпочтения, влияет на цену билетов, которая показывается вам в форме покупки.
I bought a return flights to the Philippines a few days ago, just checked it with incognito mode….180$ cheaper!Если вы не знаете язык, можете почитать выдержку на русском здесь. Если даже после этого вам все равно, то человечество, все-таки, вымрет. Ну да вернемся к социальным сетям.
…
I F… KNEW IT! I kept refreshing when I was buying airplane tickets and that f…er kept going up when I hit the refresh button. It eventually went up by $100 extra dollars!
…
I had been searching for a specific itinerary for a few weeks, just checking on prices. I saw this on the front page and decided to try it out. $400 DIFFERENCE!!!!
«Фейсбук»
Заходим на «фейсбук», нажимаем на «звездочку» в правом верхнем углу экрана и выбираем пункт «Настройки аккаунта».Во вкладке «Безопасность» включите принудительное использование https, а также уведомление о входе на почту, каждый раз, когда кто-то вводит ваш логин и пароль.
Теперь, приведите вкладку конфиденциальность к следующему виду ↓
По пунктам:
1. Все ваши новые посты будут видеть только друзья, а не друзья друзей и, тем более, не любой человек.
2. С помощью третьего пункта ограничьте видимость ваших прошлых постов до тех же друзей. В идеале, поудаляйте все, или почти все, с помощью второго пункта (журнал действий). Привейте себе привычку постить как можно меньше, а если и делать это, то удалять все спустя определенный срок времени (например, через пару недель) — все равно, никому это больше не будет интересно (кроме возможных злоумышленников). Фотографии храните у себя на компьютере (не забывая делать бекап). Помните, всё, что вы скажете, потом могут использовать против вас или ваших друзей (которые, например, будут на ваших фотографиях).
3. Отключите возможность нахождения вашего профайла через адрес почты или номер телефона + индексацию поисковиками с помощью последних двух пунктов.
Перейдем к следующей вкладке «Хроника и отметки». Смысл в том, чтобы запретить автоматически отмечать вас на фотографиях ваших друзей; если кто-то вас отметил, то отметка должна появляться только, если вы явно подтвердите, что хотите быть отмеченным на этой фотографии. Также в этой вкладке продолжаем уменьшать «видимость» до друзей.
Настройте вкладку в соответствии с этим скриншотом:
Итак, надеюсь, вы уже поняли, что вам нужно почистить список друзей, оставив там только тех, кто действительно должен видеть ваши материалы. Старайтесь ничего не публиковать и не отмечаться ни на каких фотографиях. Почистите свои фотоальбомы и посты. Старайтесь поменьше публиковать новых (или удалять их спустя определенный промежуток времени).
Во вкладке «мобильная версия» уберите привязанный номер телефона, если он у вас там указан. Отключите подписчиков, если этот функционал у вас включен во вкладке «подписчики».
Крайне важным является раздел «приложения». Наверняка у вас там много хлама, который, однако, имеет доступ к вашему профайлу (или, того хуже, к вашим записям). Поудаляйте ненужные, а для «нужных» выберите режим «только я» — избавит от спама, который приложения могут публиковать на стене от вашего имени.
Крайне важными в этой вкладке являются последние три пункта. Не позволяйте другим приложениям, веб-сайтам и прочим видеть какую-либо информацию о вас кроме, разве что, информации в сети вы или нет (и то в случае, если вы активно пользуетесь фейсбучным чатом). Отключите систему персонализации (предпоследний пункт) и поставьте ограничение только для друзей для старых версий клиентов (в последнем пункте).
Далее, во вкладке «Реклама» в обоих пунктах выберите «Никто». К слову, раз уж мы здесь, важно сказать, чтобы вы перестали «лайкать» что-либо за пределами «фейсбука» (а лучше и в самом «фейсбуке») — все ваши предпочтения будут использоваться в разных целях (ни одна из них вам не понравится).
«Вконтакте»
Настроек здесь поменьше и они все в одном месте. Однако это не значит, что «контакт» в этом плане «лучше» — здесь даже нельзя отключить возможность использования ваших предпочтений в рекламных и прочих целях (а значит, нужно быть еще более осмотрительным, что вы делаете).Сначала в общих настройках поставьте принудительое использование безопасного соединения. Далее рекомендуемые настройки по приватности (выставите еще жестче в некоторых пунктах — только вам в плюс) ↓
К слову, меня часто спрашивали, что делать, если какой-либо сервис требует номер телефона, а вы не хотите его по разного рода причинам указывать. Для этих целей есть куча сервисов («Гугл» в помощь), как пример, sms-reg.com/ (чтобы не считали рекламой, рекомендую не полениться и найти другой аналог). Смысл их в том, что они дают на время виртуальный номер, на который приходит от сервиса смс с кодом подтверждения, который вы и вводите в нужное место.
Итак, еще раз основные правила:
1. Не лайкайте, плюсуйте и т. д. (если уж очень приспичило, вместо этого можете написать комментарий).
2. Пройдитесь по своим аккаунтам и поудаляйте старые посты и фотографии.
3. Постите по минимуму и удаляйте спустя некоторое время (лучше не постите).
4. В любых фотографиях отключите геотеггинг, чтобы по ним нельзя было вычислить место, где был сделан снимок. Не публикуйте фотографии сразу же (а если вы в отпуске, то до тех пор, пока не вернетесь из него).
5. Отфильтруйте список своих друзей, удалите случайных знакомых.
6. Старайтесь не пользоваться чатам в соц. сетях (кстати, поудаляйте все переписки и письма — поверьте, вы не будете их перечитывать, а вот другим они очень пригодятся; не держите чаты больше недели, а письма больше года).
7. Научите всему этому своих друзей и родных (всегда можно взломать не только ваш аккаунт, но и, например, аккаунт девушки, где так же симметрично лежит вся ваша переписка, фотографии и т. д.).
8. Время от времени проверяйте, что эти настройки по-прежнему активны (мало ли кто в ваше отсутствие вернул галочку «сохранять историю чата» или «публиковать для всех»).



 Сообщения


